web会議に相手の会社のセキュリティで入れない|止めているのは誰か
2026年9月28日
商談の相手からURLが届いて、時間に押したのに入れない。サインイン画面に飛ぶか、ロビーで止まるか、「参加できません」と出る。相手の会社のセキュリティが固いのだろう、と考えます。その見当は半分だけ当たっています。各社の公式の記述を当て直すと、入れない理由を作れる側は3つあって、そのうち1つは自分の会社の管理者でした。しかも Teams は、同じ端末でもサインインしているかどうかで結果が逆になります。
上位に並ぶのは「守る側」の記事だけだった
この問いを検索すると、上位はWeb会議のセキュリティ対策をまとめた記事で埋まっています。パスコード、IPアドレス制限、端末の認証、待機室。どれも丁寧に書かれていますが、全部が設定する側から書かれています。
弾かれた側から「いまの1回は誰が引いた線なのか」を切り分ける記事は、上位には見当たりませんでした。書かれていること自体は正しいです。相手の会社が制限をかけていて入れない、は実際に起きます。ただ、その前提のまま相手に連絡すると、相手側を探しても何も見つからないことがあります。
症状からは、誰の線かが分からない
入れないときに手元で見えるのは、だいたいこの4つです。
- サインイン画面に飛ばされる
- 「アカウントを切り替えてください」と言われる
- ロビー(待機室)に入ったまま進まない
- 参加できないという表示で止まる
このどれが出ても、線を引いたのが相手なのか自分の会社なのかは分かりません。同じ「入れない」に、別々の原因が混ざっています。 整理すると、線を引ける側はこの3つです。
- 相手の会議そのものの設定。 ホストが「サインインした人だけ」に限定している
- 相手の組織の管理者。 匿名での参加を組織ごと止めている
- 自分の会社の管理者。 外部でホストされた会議への参加そのものを止めている
3つ目が抜けやすいところです。相手から届いたURLで詰まっているので、原因も相手側にあると考えてしまいます。
自分の会社の管理者が、外部の会議への参加を止められる
Microsoft は公式に、この設定を管理者向けの手順として公開しています。Teams 管理センターの「会議」→「会議ポリシー」→「会議参加 & ロビー」にある 「Peopleでホストされている外部会議に参加できる」 という項目で、値は3つです(Microsoft Learn)。
| 管理センターの値 | PowerShell の値 | 動作 |
|---|---|---|
| 誰でも | EnabledForAnyone | 既定値。 招待された会議に参加できる |
| 信頼できる組織内のユーザーのみ | EnabledForTrustedOrgs | ホストと信頼関係のある組織の会議だけ |
| だれも | Disabled | 自分の組織の会議だけ |
既定は「誰でも」なので、多くの場合はここに当たりません。当たるのは、自分の会社の管理者がこれを変えているときだけです。変わっていれば、相手が誰であっても外部の会議には入れません。設定はユーザーやグループごとに当てられるので、同僚は入れて自分だけ入れない、という形にもなります。
サインインしているほうが弾かれる
同じページに、切り分けに使える記述があります。原文のまま引きます。
> このポリシーが [いいえ] に設定されている場合、組織内のユーザーは、組織のアカウントの使用中に外部でホストされている Teams 会議に参加できません。 ただし、ユーザーが Teams にログインしていない場合でも、外部会議に匿名で参加できます。
判定されているのは会社でも人でもなく、そのとき使っているアカウントです。だから、同じ端末・同じ回線・同じURLでも、サインアウトして匿名で開くと入れることがあります。普通は逆だと思うところです。どのアカウントで入るかが押す前に決まっている話は、web会議に別のアカウントで参加してしまうにまとめました。
ただし、これは相手側が匿名参加を許しているときだけ成り立ちます。Teams の「匿名ユーザーが会議に参加できます」は既定でオンですが、組織全体の会議設定でオフになっていると、会議ポリシー側の設定に関係なく匿名ユーザーはどの会議にも参加できません(設定とポリシーのリファレンス)。二段になっているので、上が閉じていれば下は効きません。
相手の会議の側が線を引いているときは、逆になる
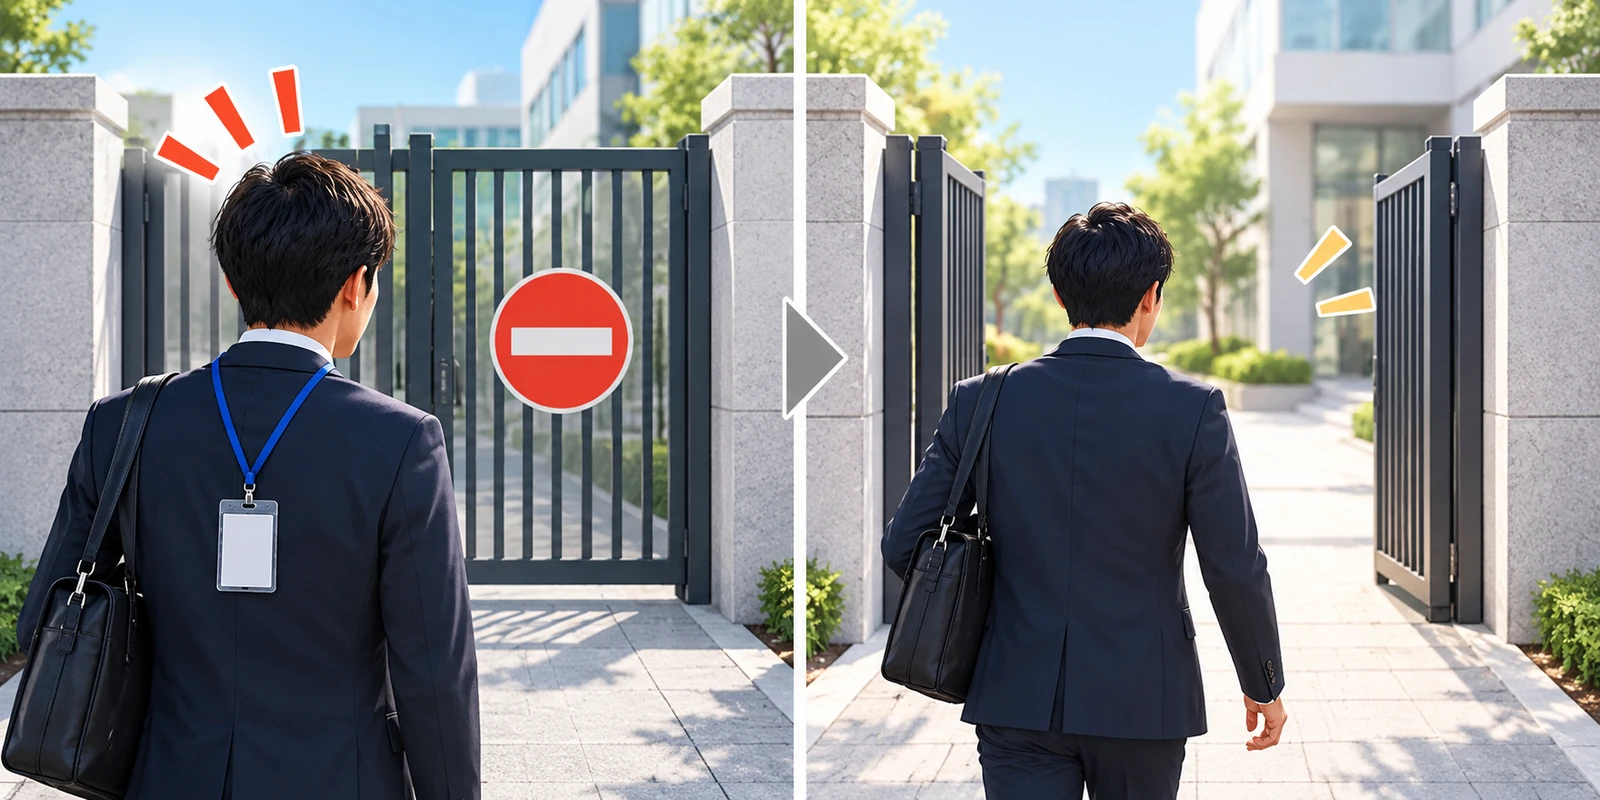
相手のホストが認証を要求している場合は、サインアウトが完全に裏目に出ます。
Zoom の認証要求は、参加をサインイン済みのユーザーだけに限定し、さらにメールアドレスのドメインで絞れます。公式の説明では、サインインしていない参加者は「サインインを求められる」、ドメインが違う参加者は「アカウントを切り替えるよう求められる」とされています(Zoom サポート KB0063837)。
Webex はもっと踏み込んでいて、ゲストの定義に「サインインしていない人」が入っています。 「ゲスト参加を許可しない」を使うと、サイトのアカウントを持っていないユーザーに加えて「サイトに自分のアカウントでサインインしていないユーザー」もゲストとして扱われ、参加できなくなります(Webex ヘルプ)。アカウントを持っていても、サインインしていなければ同じ扱いです。
Google Meet は、参加できないときの原因として「Google アカウントにログインしている必要があります」「管理者の方が組織に対して会議を有効にしなければならない可能性があります」を挙げ、組織で会議が無効なら参加も作成もできないと書いています(Google Meet ヘルプ)。同じページには必要なポートがブロックされている可能性も挙がっていますが、そちらは相手の設定ではなく自分の回線側の話です。
切り分けは、前日までに3つ
当日の30分前には間に合いません。1と3は管理者の設定変更が必要で、その日のうちに動かないことがあります。
- サインアウトして、同じURLをもう一度開く。 入れたなら、線は自分のアカウント側にあります。相手を探しても見つかりません
- 相手に聞くのは「外部の人が入れる会議か」の1点。 具体的には、サインインの要求をオンにしていないか、匿名での参加を止めていないか。「セキュリティが原因で入れません」と伝えても相手は動けません
- 自分の会社のIT担当に、外部会議への参加ポリシーを聞く。 Teams なら上の3択のどれになっているか。名前が分かっていれば確認は1分で済みます
相手が指定したツールに自分が乗る側では、選べるものが少なくなります。ブラウザで入る場合に何が落ちるかはweb会議にブラウザで参加するときの制限に分けて書きました。
Meetnect の場合
Meetnect は、相手にアカウントを作ってもらう前提を置かずに作りました。サインインしている状態で判定されるものが無いので、今回のような分岐も起きません。省けるのはそこまでで、省けない部分をどう設計したかはオンライン商談を相手に登録不要にすると、代わりに何が起きるかに書いています。